Procesando…
Web y ciberseguridad · Mantenimiento de PHP
PHP publica nuevos parches de seguridad el 19 de noviembre. Versiones corregidas, condiciones de explotación de PHP-FPM y las sesiones, comprobaciones de WordPress/Symfony y procedimientos de actualización.
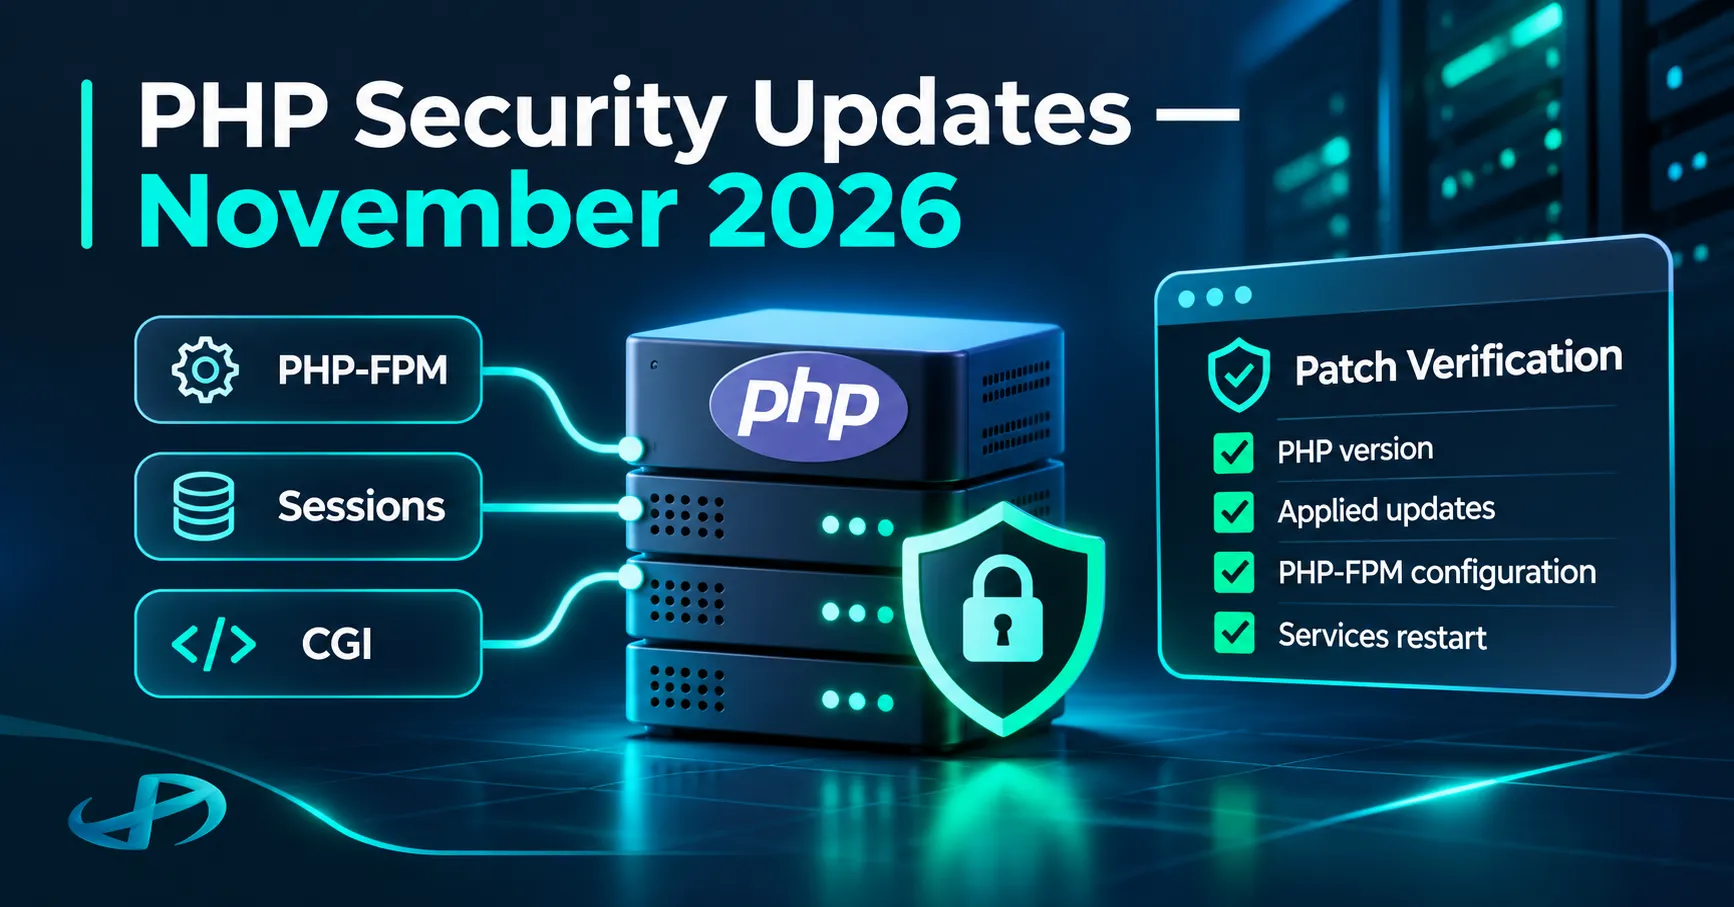
El 19 de noviembre de 2026, el proyecto PHP publicó varias versiones de seguridad que corrigen vulnerabilidades en PHP-FPM, las sesiones, PHP-CGI y otros componentes del motor. Algunas pueden permitir la ejecución remota de código, pero solo si se cumplen las condiciones técnicas descritas en los avisos. Para un sitio WordPress, un proyecto Symfony o un SaaS en PHP, la prioridad es, ante todo, identificar el runtime que se está utilizando realmente y aplicar el parche adecuado.
Las versiones que hay que tener en cuenta son PHP 8.2.36, 8.3.37, 8.4.28 y 8.5.13. Corrigen una nueva serie de vulnerabilidades, distinta de los fallos PHP2Shell publicados en octubre y ya cubiertos por SDX. AWS enumera 17 problemas corregidos en las publicaciones del 19 de noviembre, mientras que el boletín de Red Hat analiza siete de los más graves. El número exacto de problemas relevantes depende de la rama, las extensiones compiladas y la configuración del servidor.
A continuación se indican las versiones y configuraciones que hay que comprobar, las condiciones de explotación de las principales CVE y un procedimiento de actualización que evita confundir php -v en un terminal con la versión que atiende las solicitudes web.
Las cuatro ramas PHP 8.2 a 8.5 han recibido una versión correctiva. Los escenarios más graves no se pueden explotar automáticamente en todos los sitios: varios requieren conexiones FastCGI reutilizadas, un almacenamiento de sesiones específico o una secuencia de eventos poco habitual. Sin embargo, que una configuración no esté expuesta a uno de estos escenarios no exime de actualizar, ya que también se corrigen otras vulnerabilidades.
El proyecto PHP anunció las siguientes versiones de seguridad los días 18 y 19 de noviembre de 2026, agrupadas en la comunicación del 19 de noviembre. Para una instalación que utilice las distribuciones oficiales de PHP, estas son las versiones mínimas que se deben instalar en cada una de las ramas afectadas.
| Rama | Versión correctiva | Situación a 20 de noviembre de 2026 |
|---|---|---|
| PHP 8.2 | 8.2.36 | Soporte de seguridad hasta el 31 de diciembre de 2026 |
| PHP 8.3 | 8.3.37 | Rama mantenida; parche de seguridad disponible |
| PHP 8.4 | 8.4.28 | Rama mantenida; parche de seguridad disponible |
| PHP 8.5 | 8.5.13 | Rama mantenida; parche de seguridad disponible |
¿Y PHP 8.6? Su primera versión estable, 8.6.0, se publicó el 19 de noviembre de 2026. Es una nueva rama del lenguaje, no una simple actualización correctiva que se pueda instalar sin realizar pruebas de compatibilidad. Si el proyecto funciona con 8.4 o 8.5, es más prudente instalar de inmediato el parche de su rama y preparar por separado una migración mayor a 8.6.
En algunas distribuciones profesionales, especialmente Red Hat, los parches de seguridad se retroportan a paquetes que mantienen una versión de PHP mostrada más antigua. En ese caso, lo correcto es consultar el aviso de seguridad del proveedor y la versión del paquete instalado, no compararla sin más con la de PHP.net. Por el contrario, conservar una versión antigua sin pruebas de la retroportación no permite concluir que el servidor esté corregido.
Estos problemas afectan principalmente al runtime PHP y a algunos de sus componentes, no a una extensión concreta de WordPress ni a un framework específico. Por tanto, una aplicación WordPress, Symfony, Laravel o desarrollada a medida puede verse afectada si utiliza la rama vulnerable, el componente en cuestión y las condiciones de configuración indicadas.
Consulta el panel del proveedor de alojamiento y pregunta cuándo se implementan los parches de PHP. Actualizar WordPress o Composer no sustituye la actualización del propio PHP.
Haz un inventario de los servicios PHP-FPM, PHP-CGI, workers CLI, imágenes Docker y tareas programadas. Aplica los paquetes o imágenes corregidos y reinicia después los procesos afectados.
En un sitio que depende de una plataforma gestionada, puede bastar con pedir confirmación de que se ha aplicado el parche y probar la aplicación. En cambio, un equipo que administra sus propios servidores también debe comprobar las configuraciones FastCGI, los pools PHP-FPM, las sesiones compartidas y todos los entornos.
Esta vulnerabilidad afecta al procesamiento de un cuerpo HTTP que no se ha consumido por completo antes de reutilizar una conexión persistente con el backend PHP. En ciertas configuraciones, los datos restantes pueden interpretarse como una segunda solicitud FastCGI, sin pasar por los controles habituales del servidor frontal. El aviso oficial describe el riesgo de ejecución de código con los permisos del worker PHP-FPM.
La exposición depende, entre otras cosas, de dos condiciones: un servidor frontal que reutilice las conexiones FastCGI y un flujo de la aplicación en el que se abra php://input sin leerlo por completo. Entre los ejemplos documentados están fastcgi_keep_conn on en nginx, enablereuse=on para Apache mod_proxy_fcgi y algunos servidores frontales FastCGI persistentes. Un nginx o Apache estándar que cierre la conexión con el backend después de cada solicitud no está afectado por el ataque PHP-FPM demostrado.
El fallo de limpieza también afecta a las conexiones LSAPI persistentes, pero el aviso no demuestra para LSAPI la misma cadena de ejecución de código mediante parámetros FastCGI. Por tanto, hay que distinguir el riesgo de desincronización de LSAPI de la explotación detallada de PHP-FPM.
La presencia de PHP-FPM en un servidor no demuestra que se pueda explotar CVE-2026-129289: son determinantes la reutilización de las conexiones con el backend y el flujo de lectura del cuerpo de la solicitud. Aun así, se recomienda aplicar el parche en todas las ramas afectadas.
En nginx, revisa la configuración cargada realmente y sus inclusiones:
# Leer la configuración efectiva de nginx
sudo nginx -T | grep -n "fastcgi_keep_conn"

# Comprobar los bloques FastCGI y sus inclusiones
sudo nginx -T | grep -nE "fastcgi_pass|fastcgi_keep_conn"
Que no aparezca una directiva no significa que otro servidor frontal o proxy no esté reutilizando la conexión. En Apache, comprueba especialmente mod_proxy_fcgi y el valor de enablereuse. En arquitecturas con HAProxy o varios proxies, documenta la configuración de cada salto hasta el worker PHP.
Desactivar temporalmente la reutilización de conexiones FastCGI reduce la exposición a este escenario, pero la prioridad sigue siendo actualizar el runtime. El socket o puerto PHP-FPM nunca debe quedar expuesto directamente a una red no confiable.
El seguimiento del progreso de las cargas en PHP puede escribir en una sesión datos controlados por el usuario. El problema se produce cuando una sesión escrita con un serializador se vuelve a leer con un formato incompatible. Entonces, un contenido que inicialmente se trata como una clave puede interpretarse como datos serializados. En ciertas aplicaciones con clases que se pueden aprovechar durante la deserialización, es posible ejecutar código.
El aviso oficial especifica varias condiciones: el seguimiento del progreso de las cargas debe estar activado; la escritura utiliza, por ejemplo, php_binary o php_serialize; otro lector utiliza php sobre los mismos datos de sesión; y debe existir una cadena de objetos aprovechable para llegar a la ejecución de código. Esta discrepancia puede producirse entre varias aplicaciones, pools o hosts virtuales que comparten un almacenamiento de sesiones, incluso cuando cada uno mantiene su propia configuración.
El parche desactiva de forma predeterminada el seguimiento del progreso de las cargas. Si una configuración lo activa explícitamente, la opción puede seguir activa: comprueba la configuración efectiva en lugar de suponer que el cambio del valor predeterminado basta.
La segunda vulnerabilidad afecta al gestor de sesiones basado en archivos, session.save_handler=files. Si una escritura se interrumpe en un momento inoportuno, el archivo puede combinar parte de la sesión nueva con el final de la anterior. Si un atacante controla los datos almacenados y consigue provocar o aprovechar esa interrupción, una lectura posterior puede interpretar contenido como objetos serializados.
Para ejecutar código, se requiere una combinación de condiciones: datos de sesión controlados por un atacante, una interrupción parcial de la escritura y clases compatibles con una cadena de deserialización. La autenticación necesaria depende de las funciones utilizadas por la aplicación. El seguimiento del progreso de las cargas es una vía posible, pero no es la única: también hay que revisar las aplicaciones que almacenan grandes valores no confiables en sus sesiones.
El parche modifica la forma en que PHP sustituye los datos de un archivo de sesión. Los almacenamientos que reemplazan los registros de forma atómica no se ven afectados por este fallo concreto, lo cual no prejuzga su propia seguridad.
Los siguientes parámetros son especialmente útiles para auditar la configuración vigente:
; Ejemplos de parámetros que hay que revisar
session.upload_progress.enabled = 0
session.serialize_handler = php
session.save_handler = files
session.save_path = "/ruta/al/almacenamiento-de-sesiones"
Este bloque no es una configuración universal que haya que copiar. El serializador, el backend y el directorio de sesiones dependen de cada aplicación. Si varios procesos o pools comparten los mismos datos, hay que comprobar la compatibilidad de sus formatos y aislar los almacenamientos cuando los formatos sean distintos.
El parámetro session.upload_progress.enabled=0 debe aplicarse desde la configuración administrativa antes de procesar las cargas. Un ini_set() en el código de la aplicación llega demasiado tarde para proteger la fase de procesamiento del formulario multipart.
El registro de cambios de PHP del 19 de noviembre no se limita a estas tres vulnerabilidades. Incluye, entre otras cosas, una corrección de PHP-CGI al reconstruir PATH_INFO, problemas de memoria y de ciclo de vida en ciertas configuraciones del motor, un problema de la caché de zonas horarias y correcciones en SOAP, Phar y los wrappers de red.
Los avisos relativos a CVE-2026-129182 y CVE-2026-129474 se refieren específicamente a PHP 8.5: afectan a la gestión de los backtraces y no deben presentarse como fallos idénticos que afectan indistintamente a todas las ramas. El problema de la caché de zonas horarias CVE-2026-129496 requiere, en el escenario descrito por Red Hat, una combinación de diagnósticos al inicio, escritura en los registros de errores y una nueva solicitud.
Por tanto, no se puede deducir que un servidor reúna todas las condiciones de explotación observando solo su número de versión. El alcance exacto se confirma consultando el SAPI utilizado, las extensiones cargadas y los avisos correspondientes. La actualización sigue siendo prioritaria en las instalaciones que utilizan versiones afectadas.
Un error habitual es ejecutar php -v por SSH y concluir que todos los sitios del servidor están corregidos. Sin embargo, PHP CLI, PHP-FPM y PHP-CGI pueden utilizar ejecutables y versiones diferentes. Un servidor puede alojar varias aplicaciones, cada una asociada a su propio pool PHP.
php -v
php --ini
command -v php
Estos comandos ofrecen información útil sobre el entorno del terminal. No demuestran qué versión responde a una solicitud HTTP.
En un servidor Linux que administres, revisa los servicios y procesos correspondientes:
# Posibles servicios FPM instalados
systemctl list-units --type=service --all | grep -Ei 'php.*fpm'

# Procesos PHP-FPM en ejecución
ps -ef | grep '[p]hp-fpm'

# Según la distribución, comprobar el binario o la versión del pool correspondiente
php-fpm -v
php-fpm8.4 -v
Los nombres de los servicios y ejecutables varían: php-fpm, php8.4-fpm, rutas personalizadas o servicios en contenedores. Hay que asociar cada host virtual con el socket o puerto FastCGI adecuado y, después, con el proceso PHP correcto.
phpinfo()En WordPress, normalmente puedes consultar la versión PHP que utilizan las solicitudes en la sección Herramientas → Salud del sitio → Información → Servidor. Los paneles de alojamiento también muestran la versión asignada a cada dominio.
En una aplicación Symfony o PHP a medida, una comprobación restringida o un registro de diagnóstico temporal pueden guardar la versión PHP y el SAPI que utiliza la solicitud web:
<?php
// Ejecutar en un contexto administrativo controlado,
// sin dejar un endpoint público de diagnóstico.
error_log(sprintf(
    'PHP web runtime: %s / %s',
    PHP_VERSION,
    PHP_SAPI
));
Retira este diagnóstico una vez hecha la comprobación. No expongas una página phpinfo() pública, ya que puede revelar parámetros sensibles. En un alojamiento gestionado, pide al operador el número de la versión corregida o el aviso de seguridad del paquete instalado realmente.
Las imágenes Docker o Kubernetes deben revisarse por separado de los contenedores de desarrollo. Un comando php -v dentro de un contenedor solo informa sobre ese contenedor; comprueba cada imagen y cada tipo de worker afectado.
# Ejemplo, con el nombre real del contenedor
docker exec <nombre_del_contenedor> php -v

# Identificar las imágenes en ejecución
docker ps --format '{{.Names}}  {{.Image}}'
En un clúster, un despliegue parcial puede dejar pods antiguos todavía activos. Comprueba la versión que se está ejecutando en las instancias que reciben tráfico, no solo la etiqueta de imagen declarada en el repositorio.
El parche adecuado depende del tipo de alojamiento. Las distribuciones de PHP.net proporcionan las versiones originales. En una distribución Linux, utiliza los paquetes de su proveedor y sus avisos de seguridad; en una imagen oficial o personalizada, vuelve a crear y desplegar la imagen con el runtime corregido.
Los comandos exactos dependen de la distribución y de cómo se haya instalado PHP. A modo orientativo:
# Debian / Ubuntu: actualizar el índice y los paquetes autorizados
sudo apt update
sudo apt upgrade

# RHEL / Amazon Linux: comprobar y actualizar mediante el repositorio del proveedor
sudo dnf check-update
sudo dnf upgrade
No ejecutes estos comandos sin conocer sus consecuencias para los demás servicios. Consulta el aviso del proveedor: un paquete de seguridad puede incluir una retroportación sin cambiar la versión original que se muestra. Por ejemplo, AWS confirma que hay paquetes corregidos disponibles para las ramas 8.2 a 8.5 en Amazon Linux 2023.
# Los nombres son ejemplos y varían según el sistema
sudo systemctl restart php8.4-fpm

# En un sistema que use un servicio PHP-FPM genérico
sudo systemctl restart php-fpm

# Comprobar que el servicio se haya reiniciado
systemctl status php8.4-fpm --no-pager
Ejecuta únicamente el comando correspondiente al servicio instalado, tras validar el plan de intervención. Si se actualiza el paquete pero no se reinicia, los procesos PHP vulnerables pueden seguir en memoria.
En EC2, ECS, EKS, Fargate o un runtime PHP personalizado, corresponde al operador actualizar las imágenes y los servicios. En Elastic Beanstalk, comprueba si están activadas las managed platform updates y qué plataforma corregida se ha desplegado realmente. El boletín de AWS indica que la administración de las instancias Lightsail existentes y los runtimes Lambda personalizados sigue siendo responsabilidad de sus administradores.
Después de cambiar la imagen base, vuelve a crearla, vuelve a desplegarla, elimina las instancias antiguas que aún estén activas y comprueba el runtime de la nueva versión. Reiniciar un contenedor sin cambios no sustituye la reconstrucción a partir de una imagen corregida.
Si hay que esperar a una ventana de mantenimiento para actualizar, las siguientes soluciones alternativas pueden reducir ciertas condiciones de ataque. No son intercambiables ni equivalen al parche. Hay que probar cada cambio en preproducción y aplicarlo a los pools o hosts virtuales que se utilicen realmente.
| Escenario | Medida temporal documentada | Limitación |
|---|---|---|
| CVE-2026-129289 / PHP-FPM | Cerrar las conexiones FastCGI después de cada solicitud; desactivar la reutilización en el servidor frontal. | No corrige el resto de los fallos del runtime. |
| CVE-2026-115560 / sesiones | Si no es necesario, desactivar session.upload_progress.enabled en la configuración efectiva. |
Comprobar los procesos que escriben y leen en el almacenamiento compartido; una configuración explícita puede volver a activar la opción. |
| CVE-2026-126714 / archivos de sesión | Limitar los datos no confiables en las sesiones y desactivar el seguimiento de cargas si no es necesario. | El fallo puede seguir siendo relevante con otras escrituras de sesiones controladas por el atacante. |
| Otros problemas de memoria y registros | Aplicar las soluciones alternativas específicas de cada aviso y cada rama. | Una opción general no elimina todas las condiciones de explotación. |
No dependas únicamente de un WAF. Las reglas de detección pueden bloquear algunos patrones de ataque, pero no necesariamente todas las variantes. AWS ha publicado protecciones WAF específicas y, al mismo tiempo, recuerda que la actualización es la única solución completa. Un WAF no puede reparar un fallo de memoria o de sesión en el proceso PHP.
Red Hat también señala que los cambios de configuración temporales deben aplicarse en el ámbito adecuado y deben ir seguidos del reinicio de los procesos principales y los workers. Las soluciones alternativas pueden cambiar el comportamiento o el rendimiento de la aplicación: documéntalas y retíralas cuando ya no sean necesarias, una vez instalados los paquetes corregidos.
Para los equipos que aún utilizan PHP 8.2, esta actualización no elimina el plazo de mantenimiento: la rama llega al final de su soporte oficial el 31 de diciembre de 2026. El parche de noviembre es urgente; la migración a una rama con soporte durante más tiempo debe planificarse y probarse por separado.
No. WordPress no es la causa de estos fallos del runtime PHP. El riesgo depende de la versión del servidor, el SAPI y las condiciones específicas de cada CVE. Sin embargo, hay que corregir el runtime aunque el CMS y las extensiones estén actualizados.
No. El ataque demostrado requiere, entre otras cosas, reutilizar conexiones FastCGI y que el cuerpo de una solicitud no se lea por completo. Las configuraciones habituales que cierran la conexión con el backend después de cada solicitud no presentan la cadena de explotación descrita.
Corrige el conjunto de problemas de noviembre en esta rama, pero no prolonga el período de soporte. PHP 8.2 llega al final de su vida útil el 31 de diciembre de 2026: será necesaria una migración independiente.
La línea de comandos puede utilizar un binario distinto al del servidor web. Hay que identificar el pool PHP-FPM o el SAPI asociado al dominio y, después, comprobar el runtime de las solicitudes web en un contexto administrativo controlado.
No siempre: algunas distribuciones retroportan los parches a una rama antigua. Comprueba el número completo del paquete, el aviso de seguridad de la distribución y el despliegue efectivo, en lugar de fiarte únicamente de la versión original.
No. Las reglas pueden limitar algunos ataques, pero no corrigen los fallos del runtime ni todas las vías de explotación. Hay que actualizar los binarios utilizados y reiniciar los procesos afectados.
WEB Y CIBERSEGURIDAD
La auditoría del código, las dependencias y las rutas sensibles convierte una alerta técnica en un plan de acción controlado.
Introduce al menos 2 caracteres para iniciar la búsqueda.