Traitement en cours…
Web & cybersécurité · Maintenance PHP
PHP publie de nouveaux correctifs de sécurité le 19 novembre. Versions corrigées, conditions d’exploitation PHP-FPM et sessions, vérifications WordPress/Symfony et procédures de mise à jour.
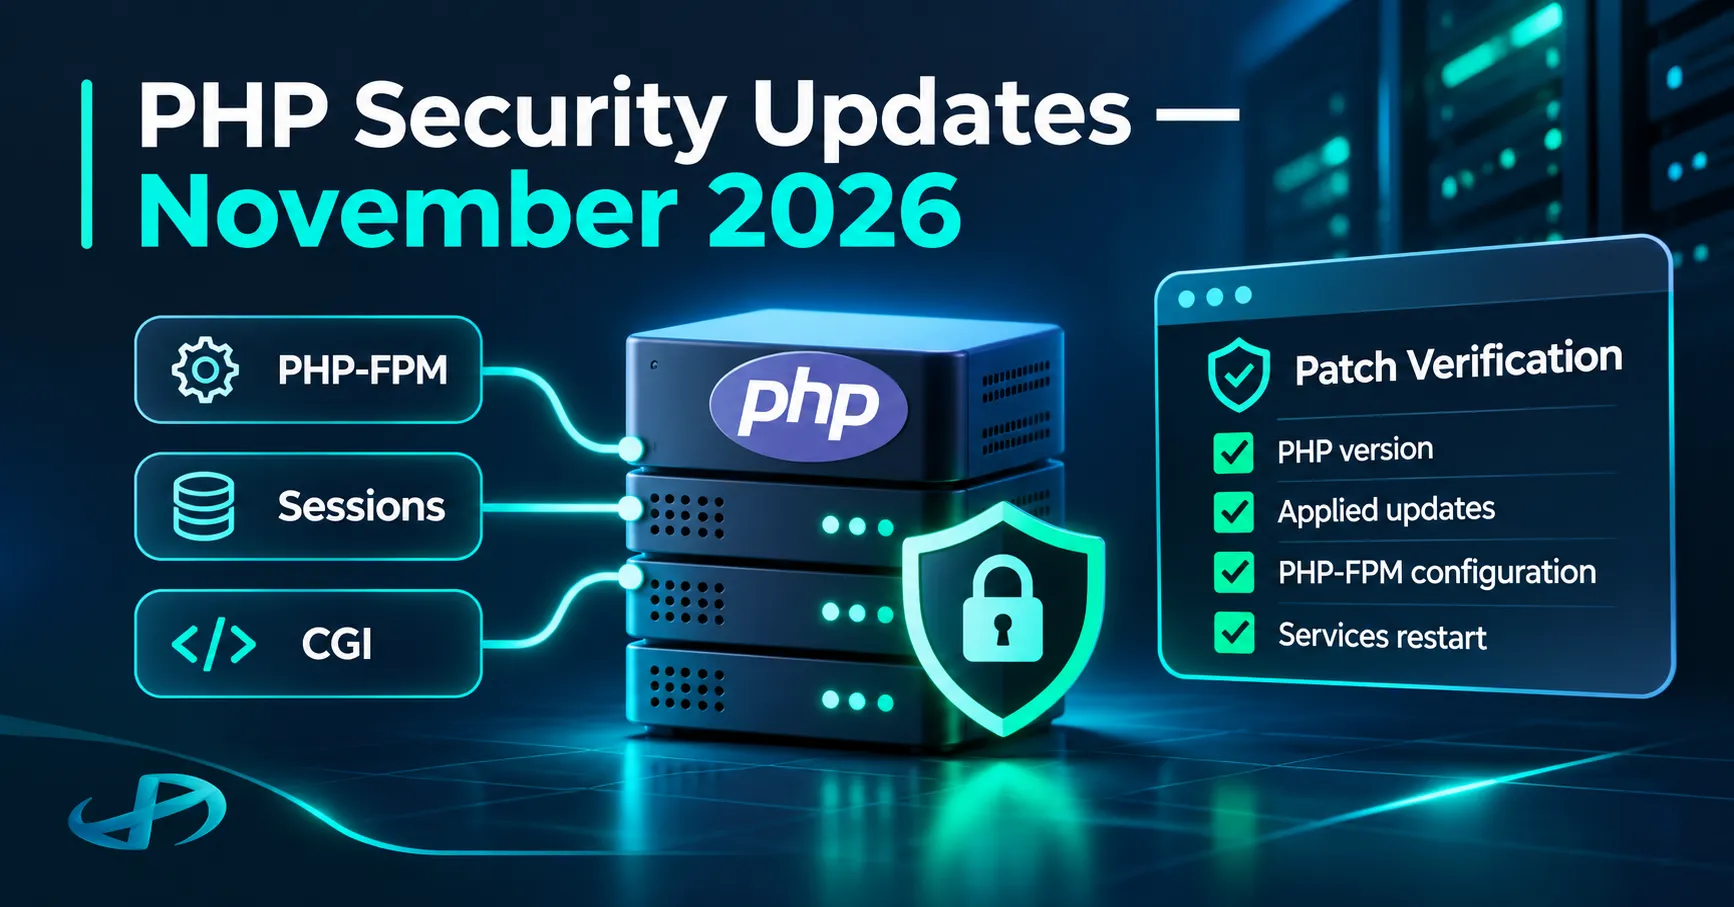
Le 19 novembre 2026, le projet PHP a publié plusieurs versions de sécurité corrigeant des vulnérabilités dans PHP-FPM, les sessions, PHP-CGI et d’autres composants du moteur. Certaines peuvent conduire à une exécution de code à distance, mais seulement lorsque les conditions techniques décrites dans les avis sont réunies. Pour un site WordPress, un projet Symfony ou un SaaS PHP, l’urgence est avant tout d’identifier le runtime réellement utilisé et d’appliquer le correctif adapté.
Les versions à retenir sont PHP 8.2.36, 8.3.37, 8.4.28 et 8.5.13. Elles répondent à une nouvelle série de vulnérabilités, différente des failles PHP2Shell publiées en octobre et déjà couvertes par SDX. AWS recense 17 problèmes corrigés dans les publications du 19 novembre, tandis que le bulletin Red Hat analyse sept des plus graves. Le nombre exact de problèmes pertinents dépend de la branche, des extensions compilées et des réglages du serveur.
Voici les versions et configurations à contrôler, les conditions d’exploitation des principales CVE et une procédure de mise à jour qui évite de confondre php -v dans un terminal avec la version utilisée pour servir les requêtes web.
Les quatre branches PHP 8.2 à 8.5 ont reçu une version corrective. Les scénarios les plus graves ne sont pas automatiquement exploitables sur tous les sites : plusieurs exigent des connexions FastCGI réutilisées, un stockage de sessions particulier ou une suite d’événements peu courante. En revanche, une configuration non exposée à l’un de ces scénarios ne dispense pas de la mise à jour, qui corrige aussi d’autres vulnérabilités.
Le projet PHP a annoncé les versions de sécurité suivantes les 18–19 novembre 2026, regroupées dans la communication du 19 novembre. Pour une installation utilisant les archives officielles PHP, ce sont les versions minimales à viser sur chacune des branches concernées.
| Branche | Version corrective | Situation au 20 novembre 2026 |
|---|---|---|
| PHP 8.2 | 8.2.36 | Support de sécurité jusqu’au 31 décembre 2026 |
| PHP 8.3 | 8.3.37 | Branche maintenue ; correctif de sécurité disponible |
| PHP 8.4 | 8.4.28 | Branche maintenue ; correctif de sécurité disponible |
| PHP 8.5 | 8.5.13 | Branche maintenue ; correctif de sécurité disponible |
Et PHP 8.6 ? Sa première version stable, 8.6.0, est sortie le 19 novembre 2026. Elle constitue une nouvelle branche du langage : ce n’est pas une simple mise à jour corrective à appliquer sans tests de compatibilité. Si votre projet fonctionne en 8.4 ou 8.5, il est plus raisonnable d’installer immédiatement le correctif de sa branche, puis de préparer séparément une migration majeure vers 8.6.
Sur certaines distributions professionnelles, notamment Red Hat, les correctifs de sécurité sont rétroportés dans des paquets qui conservent une ancienne version PHP affichée. Le bon contrôle est alors l’avis de sécurité du fournisseur et la version du paquet installé, pas une comparaison naïve avec PHP.net. À l’inverse, conserver une ancienne version sans preuve de rétroportage ne permet pas de conclure que le serveur est corrigé.
Ces problèmes touchent avant tout le runtime PHP et certains de ses composants, pas une extension WordPress ou un framework particulier. Une application WordPress, Symfony, Laravel ou développée sur mesure peut donc être concernée si elle utilise la branche vulnérable, le composant en question et les conditions de configuration indiquées.
Consultez le tableau de bord de l’hébergeur et demandez quand les correctifs PHP sont déployés. Une mise à jour de WordPress ou de Composer ne remplace pas une mise à jour de PHP lui-même.
Inventoriez les services PHP-FPM, PHP-CGI, workers CLI, images Docker et tâches planifiées. Appliquez les paquets ou images corrigés, puis redémarrez les processus concernés.
Pour un site qui dépend d’une plateforme gérée, l’action peut se limiter à demander la confirmation du correctif et à tester l’application. Pour une équipe qui exploite elle-même ses serveurs, il faut aussi contrôler les configurations FastCGI, les pools PHP-FPM, les sessions partagées et l’ensemble des environnements.
Cette vulnérabilité concerne le traitement d’un corps HTTP qui n’a pas été entièrement consommé avant la réutilisation d’une connexion persistante vers le backend PHP. Dans certaines configurations, des données restantes peuvent être interprétées comme une seconde requête FastCGI, sans passer par les contrôles habituels du serveur frontal. L’avis officiel décrit un risque d’exécution de code avec les droits du worker PHP-FPM.
L’exposition dépend notamment de deux conditions : un frontal qui réutilise les connexions FastCGI et un parcours applicatif dans lequel php://input est ouvert sans être entièrement lu. Les exemples documentés comprennent fastcgi_keep_conn on dans nginx, enablereuse=on pour Apache mod_proxy_fcgi et certains frontaux FastCGI persistants. Un nginx ou Apache standard qui ferme la connexion backend après chaque requête n’est pas affecté par l’attaque PHP-FPM démontrée.
Le défaut de nettoyage touche également des connexions LSAPI persistantes, mais l’avis ne démontre pas pour LSAPI la même chaîne d’exécution de code via les paramètres FastCGI. Il faut donc distinguer le risque de désynchronisation LSAPI de l’exploitation PHP-FPM détaillée.
La présence de PHP-FPM sur un serveur ne prouve pas que CVE-2026-129289 est exploitable : la réutilisation des connexions backend et le parcours de lecture du corps de requête sont déterminants. Le correctif reste néanmoins recommandé pour toute branche affectée.
Sur nginx, inspectez la configuration réellement chargée et ses inclusions :
# Lecture de la configuration effective nginx
sudo nginx -T | grep -n "fastcgi_keep_conn"

# Vérifier les blocs FastCGI et leurs inclusions
sudo nginx -T | grep -nE "fastcgi_pass|fastcgi_keep_conn"
Une directive absente n’implique pas qu’un autre frontal ou proxy ne réutilise pas la connexion. Avec Apache, inspectez notamment mod_proxy_fcgi et la valeur enablereuse. Pour les architectures avec HAProxy ou plusieurs proxies, documentez les réglages de chaque saut jusqu’au worker PHP.
La désactivation temporaire de la réutilisation des connexions FastCGI réduit l’exposition à ce scénario, mais la priorité reste la mise à jour du runtime. Le socket ou port PHP-FPM ne doit jamais être exposé directement à un réseau non fiable.
Le suivi de progression des uploads PHP peut écrire des données influencées par l’utilisateur dans une session. Le problème survient lorsque une session écrite avec un sérialiseur est ensuite relue avec un format incompatible. Un contenu initialement traité comme une clé peut alors être interprété comme des données sérialisées. Dans certaines applications disposant de classes exploitables lors de la désérialisation, une exécution de code devient possible.
L’avis officiel précise plusieurs conditions : le suivi de progression des uploads doit être activé ; l’écriture utilise par exemple php_binary ou php_serialize ; un autre lecteur utilise php sur les mêmes données de session ; et une chaîne d’objets exploitable doit être présente pour atteindre l’exécution de code. Le décalage peut se produire entre plusieurs applications, pools ou hôtes virtuels qui partagent un stockage de sessions, même lorsque chacun conserve sa propre configuration.
Le correctif désactive par défaut le suivi de progression des uploads. Si une configuration l’active explicitement, cette option peut rester active : vérifiez le paramétrage effectif au lieu de supposer que le changement de valeur par défaut suffit.
La seconde faille concerne le gestionnaire de sessions sur fichiers, session.save_handler=files. Lorsqu’une écriture s’interrompt au mauvais moment, le fichier peut mélanger une partie de la nouvelle session avec la fin de l’ancienne. Si un attaquant influence les données stockées et parvient à provoquer ou exploiter cette interruption, une lecture ultérieure peut interpréter du contenu comme des objets sérialisés.
Pour une exécution de code, il faut ici une combinaison de conditions : données de session contrôlées par un attaquant, interruption partielle d’écriture et classes compatibles avec une chaîne de désérialisation. L’authentification requise dépend des fonctionnalités applicatives utilisées. Le suivi de progression des uploads constitue une voie possible, mais ce n’est pas la seule : une application stockant de grandes valeurs non fiables dans ses sessions doit aussi être examinée.
Le correctif modifie la manière dont PHP remplace les données d’un fichier de session. Les stockages qui remplacent les enregistrements de façon atomique ne sont pas affectés par ce défaut précis, sans préjuger de leur propre sécurité.
Les points suivants sont particulièrement utiles pour auditer la configuration en vigueur :
; Exemples de paramètres à examiner
session.upload_progress.enabled = 0
session.serialize_handler = php
session.save_handler = files
session.save_path = "/chemin/vers/stockage-sessions"
Ce bloc n’est pas une configuration universelle à copier. Le sérialiseur, le backend et le répertoire de sessions sont propres à l’application. En présence de plusieurs processus ou pools partageant la même donnée, il faut vérifier la compatibilité de leurs formats et isoler les stockages lorsque les formats diffèrent.
Le paramètre session.upload_progress.enabled=0 doit être appliqué administrativement avant le traitement des uploads. Un ini_set() dans le code applicatif arrive trop tard pour protéger l’étape de traitement du formulaire multipart.
Le changelog PHP du 19 novembre ne se limite pas à ces trois vulnérabilités. Il inclut notamment une correction PHP-CGI lors de la reconstruction de PATH_INFO, des problèmes de mémoire et de cycle de vie dans certaines configurations du moteur, un problème du cache de fuseaux horaires, et des corrections dans SOAP, Phar et les wrappers réseau.
Les avis relatifs à CVE-2026-129182 et CVE-2026-129474 concernent spécifiquement PHP 8.5 : ils portent sur la gestion des backtraces et ne doivent pas être présentés comme des failles identiques affectant indifféremment toutes les branches. Le problème de cache des fuseaux horaires CVE-2026-129496 requiert, dans le scénario décrit par Red Hat, une combinaison de diagnostics au démarrage, d’écriture dans les logs d’erreur et d’une nouvelle requête.
Il n’est donc pas possible de déduire qu’un serveur possède toutes les conditions d’exploitation en observant seulement son numéro de version. Le périmètre exact se confirme à partir du SAPI utilisé, des extensions chargées et des avis correspondants. La correction reste prioritaire pour les installations utilisant des versions concernées.
La première erreur courante consiste à lancer php -v en SSH, puis à conclure que tous les sites du serveur sont corrigés. Or PHP CLI, PHP-FPM et PHP-CGI peuvent utiliser des exécutables et versions différentes. Un serveur peut héberger plusieurs applications, chacune associée à son propre pool PHP.
php -v
php --ini
command -v php
Ces commandes donnent des informations utiles sur l’environnement du terminal. Elles ne prouvent pas quelle version répond à une requête HTTP.
Sur un serveur Linux que vous administrez, inspectez les services et les processus correspondants :
# Services FPM éventuellement installés
systemctl list-units --type=service --all | grep -Ei 'php.*fpm'

# Processus PHP-FPM en cours
ps -ef | grep '[p]hp-fpm'

# Selon la distribution, inspecter le binaire/version du pool concerné
php-fpm -v
php-fpm8.4 -v
Les noms de services et exécutables varient : php-fpm, php8.4-fpm, chemins personnalisés ou services dans des conteneurs. Il faut associer chaque virtual host au bon socket ou port FastCGI, puis au bon processus PHP.
phpinfo()Dans WordPress, la rubrique Outils → Santé du site → Informations → Serveur permet généralement de consulter la version PHP utilisée par les requêtes. Les panneaux d’hébergement affichent également la version affectée à chaque domaine.
Dans une application Symfony ou PHP sur mesure, une vérification restreinte ou une trace de diagnostic temporaire peut enregistrer la version PHP et le SAPI vus par la requête web :
<?php
// À exécuter dans un contexte d'administration contrôlé,
// sans laisser d'endpoint public de diagnostic.
error_log(sprintf(
    'PHP web runtime: %s / %s',
    PHP_VERSION,
    PHP_SAPI
));
Retirez ce diagnostic une fois le contrôle effectué. N’exposez pas une page phpinfo() publique, car elle peut divulguer des paramètres sensibles. Sur un hébergement managé, demandez à l’opérateur le numéro de version corrigée ou l’avis de sécurité du paquet réellement installé.
Les images Docker ou Kubernetes doivent être vérifiées indépendamment des conteneurs de développement. Une commande php -v à l’intérieur d’un conteneur renseigne seulement sur ce conteneur ; contrôlez chaque image et chaque type de worker concernés.
# Exemple, avec le nom réel du conteneur
docker exec <nom_du_conteneur> php -v

# Identifier les images en service
docker ps --format '{{.Names}}  {{.Image}}'
Dans un cluster, un redéploiement partiel peut laisser des pods anciens encore actifs. Vérifiez la version réellement en cours dans les instances qui reçoivent le trafic, pas uniquement le tag d’image déclaré dans le dépôt.
Le bon correctif dépend du mode d’hébergement. Les archives PHP.net fournissent les versions amont. Sur une distribution Linux, utilisez les paquets de son fournisseur et ses avis de sécurité ; sur une image officielle ou personnalisée, reconstruisez et redéployez l’image contenant le runtime corrigé.
Les commandes exactes dépendent de la distribution et de la façon dont PHP a été installé. À titre indicatif :
# Debian / Ubuntu : mettre à jour l'index et les paquets autorisés
sudo apt update
sudo apt upgrade

# RHEL / Amazon Linux : vérifier puis mettre à jour via le dépôt du fournisseur
sudo dnf check-update
sudo dnf upgrade
Ne lancez pas ces commandes sans connaître les conséquences sur les autres services. Consultez l’avis du fournisseur : un paquet de sécurité peut contenir un rétroportage sans changer l’affichage de la version amont. AWS confirme par exemple que des paquets corrigés sont disponibles sur Amazon Linux 2023 pour les branches 8.2 à 8.5.
# Les noms sont des exemples et varient selon le système
sudo systemctl restart php8.4-fpm

# Sur un système utilisant un service PHP-FPM générique
sudo systemctl restart php-fpm

# Vérifier le service relancé
systemctl status php8.4-fpm --no-pager
Exécutez uniquement la commande correspondant au service réellement installé, après validation du plan d’intervention. Une mise à jour du paquet sans redémarrage peut laisser des processus PHP vulnérables en mémoire.
Sur EC2, ECS, EKS, Fargate ou un runtime PHP personnalisé, c’est à l’exploitant de mettre à jour ses images et services. Sur Elastic Beanstalk, vérifiez si les managed platform updates sont activées et quelle plateforme corrigée est réellement déployée. Le bulletin AWS indique que les instances Lightsail existantes et les runtimes Lambda personnalisés restent à la charge de leurs administrateurs.
Après changement de base d’image, reconstruisez, redéployez, supprimez les anciennes instances encore actives et contrôlez le runtime de la nouvelle version. Un simple redémarrage d’un conteneur inchangé ne remplace pas sa reconstruction sur une image corrigée.
Si la mise à jour doit attendre une fenêtre d’exploitation, les contournements suivants peuvent réduire certaines conditions d’attaque. Ils ne sont ni interchangeables ni équivalents au correctif. Chaque modification doit être testée en préproduction et appliquée aux pools ou virtual hosts réellement utilisés.
| Scénario | Mesure transitoire documentée | Limite |
|---|---|---|
| CVE-2026-129289 / PHP-FPM | Fermer les connexions FastCGI après chaque requête ; désactiver la réutilisation côté frontal. | Ne corrige pas les autres défauts du runtime. |
| CVE-2026-115560 / sessions | Si inutile, désactiver session.upload_progress.enabled dans la configuration effective. |
Vérifier les écrivains et lecteurs partageant le stockage ; une configuration explicite peut réactiver l’option. |
| CVE-2026-126714 / fichiers de session | Limiter les données non fiables en session et désactiver le suivi d’upload s’il n’est pas nécessaire. | Le défaut peut subsister avec d’autres écritures de sessions contrôlées par l’attaquant. |
| Autres problèmes de mémoire/logs | Suivre les contournements propres à chaque avis et à chaque branche. | Une option générale n’annule pas toutes les conditions d’exploitation. |
Ne comptez pas uniquement sur un WAF. Des règles de détection peuvent intercepter certains motifs d’attaque, mais elles ne couvrent pas nécessairement toutes les variantes. AWS a notamment publié des protections WAF ciblées tout en rappelant que la mise à jour reste le seul correctif complet. Un WAF ne peut pas réparer un défaut de mémoire ou de session dans le processus PHP.
Red Hat précise aussi que les changements de configuration temporaires doivent être appliqués dans le bon périmètre et suivis d’un redémarrage des processus maîtres et workers. Les contournements modifient parfois le comportement ou la performance de l’application : documentez-les et retirez-les après installation des paquets corrigés lorsqu’ils ne sont plus nécessaires.
Pour les équipes encore sur PHP 8.2, cette mise à jour n’élimine pas l’échéance de maintenance : la branche atteint sa fin de support officielle le 31 décembre 2026. La correction de novembre est urgente ; la migration vers une branche maintenue plus longtemps doit être planifiée et testée séparément.
Non. WordPress n’est pas la cause de ces défauts du runtime PHP. Le risque dépend de la version du serveur, du SAPI et des conditions spécifiques à chaque CVE. En revanche, le runtime doit être corrigé même si le CMS et les extensions sont à jour.
Non. L’attaque démontrée nécessite notamment la réutilisation de connexions FastCGI et une requête dont le corps n’est pas complètement lu. Les configurations courantes qui ferment la connexion backend après chaque requête ne présentent pas la chaîne d’exploitation décrite.
Il corrige le lot de problèmes de novembre sur cette branche, mais ne prolonge pas la période de support. PHP 8.2 atteint sa fin de vie le 31 décembre 2026 : une migration distincte est nécessaire.
La ligne de commande peut utiliser un autre binaire que le serveur web. Il faut identifier le pool PHP-FPM ou le SAPI associé au domaine, puis vérifier le runtime des requêtes web dans un contexte d’administration contrôlé.
Pas toujours : certaines distributions rétroportent des correctifs dans une ancienne branche. Vérifiez le numéro complet du paquet, l’avis de sécurité de la distribution et le déploiement effectif, plutôt que de vous fier uniquement à la version amont.
Non. Les règles peuvent limiter certaines attaques, mais ne corrigent pas les défauts du runtime ni tous les chemins d’exploitation. Il faut mettre à jour les binaires utilisés et redémarrer les processus concernés.
WEB & CYBERSÉCURITÉ
Audit du code, dépendances, parcours sensibles et stratégie de mise à jour : transformez une alerte technique en plan d’action maîtrisé.
Saisissez au moins 2 caractères pour lancer la recherche.